정보보안센터장 “저희 대관 쪽에서 검토해서”…홍범식 LG유플러스 대표는 해킹 위약금 면제 전례 묻자 “잘 모르겠습니다”
해킹 사고를 숨기고 증거를 없앴다는 의혹으로 경찰 수사를 받는 LG유플러스가 해킹 서버에 관한 국회의원의 기술 질문에 답하면서 ‘대관’ 조직의 검토를 거친 것으로 나타났다.
대관은 국회의원과 정부 부처를 상대로 회사 입장을 설명하고 관계를 관리하는 대외협력 부서로, 보안 기술을 다루는 조직이 아니다.
이 회사의 정보보호 최고책임자는 국정감사장에서 답변을 직접 검토했느냐는 질문에 “저희 대관 쪽에서 검토해서”라고 답했다.
23일 국회 과학기술정보방송통신위원회 종합국정감사에서 한준호 더불어민주당 의원은 홍관희 LG유플러스 정보보안센터장을 발언대로 불러 세워 회사가 국회에 제출한 해킹 관련 답변을 누가 검토했는지 따져 물었다.
한 의원은 “제가 이거 서면으로 자료 요청을 드렸어요. 10개”라며 “직접 다 받아보시고 다 검토하신 거 맞아요?”라고 질문했다.
홍 센터장은 “네”라고 답한 뒤 “저희 대관 쪽에서 검토해서”라고 말했다. 한 의원이 “대관이 기술을 압니까?”라고 되묻자 홍 센터장은 “저희 쪽에도 같이 상의를 했습니다”라고 답했다.
■ 서버 2대 중 1대만 복사해 분석…조사기관엔 ‘이중화 구조’ 미리 안 알려
한 의원이 문제 삼은 것은 LG유플러스가 해킹 의심 서버 2대 가운데 1대만 복사해 조사해도 된다고 판단한 이유다. 한 의원에 따르면 LG유플러스는 두 서버가 같은 정보를 유지하도록 연결된 이중화 구조여서 한 대만 복사해 분석하면 충분하다는 취지로 국회에 답변했다.
그러나 한 의원은 데이터가 맞춰져 있다고 해서 두 서버에 남은 기록까지 같다고 볼 수 있는지 의문을 제기했다. 한 의원이 두 서버가 독립된 서버냐고 묻자 홍 센터장은 “독립된 서버로 알고 있”다고 답했다. 한 의원은 서버가 작동하는 동안 임시로 정보를 담는 메모리(RAM)를 가리켜 “독립된 서버가 램이 공유가 됩니까?”라고 따졌다.
한 의원은 해킹으로 유출된 서버 계정 정보를 이용해 고객 개인정보에 접근할 수 있었는지도 따져 물었다. LG유플러스는 유출된 계정 정보로는 고객정보에 접근할 가능성이 없다는 취지로 답변했지만, 한 의원은 고객정보 처리 시스템에 접근할 수 없다는 설명만으로 고객정보 자체에 접근할 수 없다는 사실이 입증되지는 않는다고 지적했다.
한 의원은 자신이 LG유플러스의 전신인 데이콤 출신이라는 점을 언급했다. 홍 센터장은 이에 대해 “의원님께서 데이콤에서 개발하셨다는 부분에 대해서는 알고 있다”고 말했다.
이중화 구조를 알리지 않은 경위를 거듭 묻는 질문에 홍 센터장은 “이중화 구조 관련해서는 사전에 아마 설명 드리지 못했지만”이라고 답했다. 그동안 이 내용은 회사가 의원실에 낸 서면 답변을 통해 알려졌는데, 회사 보안 책임자가 국감장에서 직접 인정한 것이다.
한 의원은 “감염이 된 서버는 이미지를 뜨지도 않은 상태에서 OS를 재설치했다”며 “증거를 없애 가지고 피해를 확인하지 못하도록 한 것 아니냐라고 지금 문제 제기를 하는 것”이라고 말했다. OS 재설치로 메모리 정보가 사라지지 않느냐는 질문에 홍 센터장은 “메모리 정보는 소실되는” 것이라고 답했다.
한 의원은 이어 한국인터넷진흥원(KISA) 측 관계자에게 서버 동기화와 디지털 포렌식 증거의 동일성이 같은 개념인지 물었다. 이 관계자는 “사안에 따라 좀 다를 수 있을 것 같다”고 답했다.
■ 홍범식 대표, 해킹 위약금 면제 전례 묻자 “잘 모르겠습니다”
홍범식 LG유플러스 대표는 번호이동 위약금 면제 범위를 묻는 질문에 답하지 못했다. 이훈기 더불어민주당 의원이 “번호이동 위약금 면제하면 대상이 얼마나 될 걸로 예상하느냐”고 묻자 홍 대표는 “전체 고객 수는 알고 있습니다만 그 범위가 얼마나 되는지는 지금 현재 판단하기는 좀 어렵다”고 했다.
이 의원이 “SKT가 그때 얼마나 했죠?”라고 다시 묻자 홍 대표는 “죄송합니다. 제가 그 부분은 잘 모르겠습니다”라고 답했다. SK텔레콤은 지난해 해킹 사고 뒤 번호이동 고객의 위약금을 면제했다.
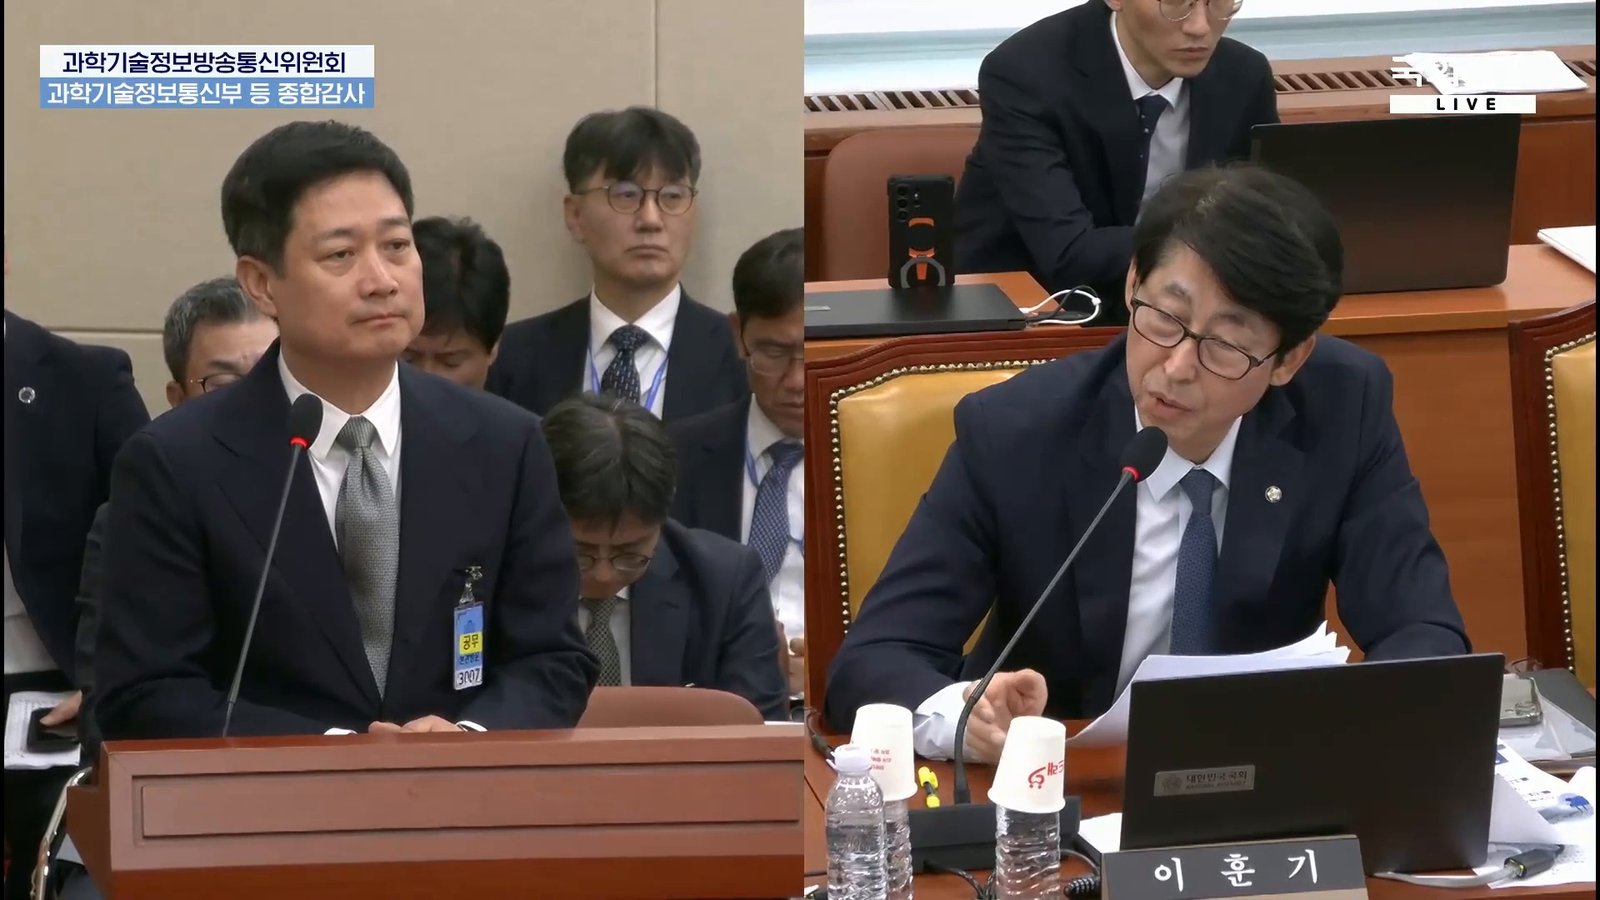
이 의원은 앞서 고의 은폐가 확인되면 “SKT처럼” 위약금을 면제하겠느냐고 물었고, 홍 대표는 “사법당국의 판단에 따라서”라는 답을 되풀이했다.
홍 대표는 고의적 해킹 은폐가 사실로 확인되면 회사 귀책 사유가 아니냐는 조경태 국민의힘 의원의 질의에 “모든 것이 사실로 판명된다면이라는 가정하에서는” 귀책 사유가 확인될 것이라며 “합당한 저희들의 책임을 반드시 지겠다”고 말했다.
배경훈 부총리 겸 과기정통부 장관은 고의 은폐로 이용자가 계약을 해지할 경우 귀책 사유가 어디에 있느냐는 조 의원의 질문에 “회사에 있다고 본다”고 답했다.
LG유플러스는 지난해 7월 19일 KISA로부터 유출 정황을 통보받은 뒤 같은 달 31일 관련 서버 1대를 폐기했다. 과기정통부가 8월 11일 자체 점검 결과를 요구하자 이튿날 침해 의심 서버의 OS가 재설치됐다.
과기정통부는 지난해 12월 최종 조사 결과를 발표하며 주요 서버가 OS 재설치나 폐기를 거쳐 원인 조사가 불가능했다고 밝혔고, 서버 재설치·폐기의 고의성 여부를 가려달라며 경찰에 수사를 의뢰했다.
앞서 15일 과방위 국감에서는 LG유플러스가 제출한 서버 이미지가 실제 침해 의심 서버의 것이 아니었다는 KISA 측 답변이 나왔다. KISA 측은 “처음 조사 과정에서는 해당 서버를 단독 서버로 인지하고 이미지를 요청했다”고 설명했다.
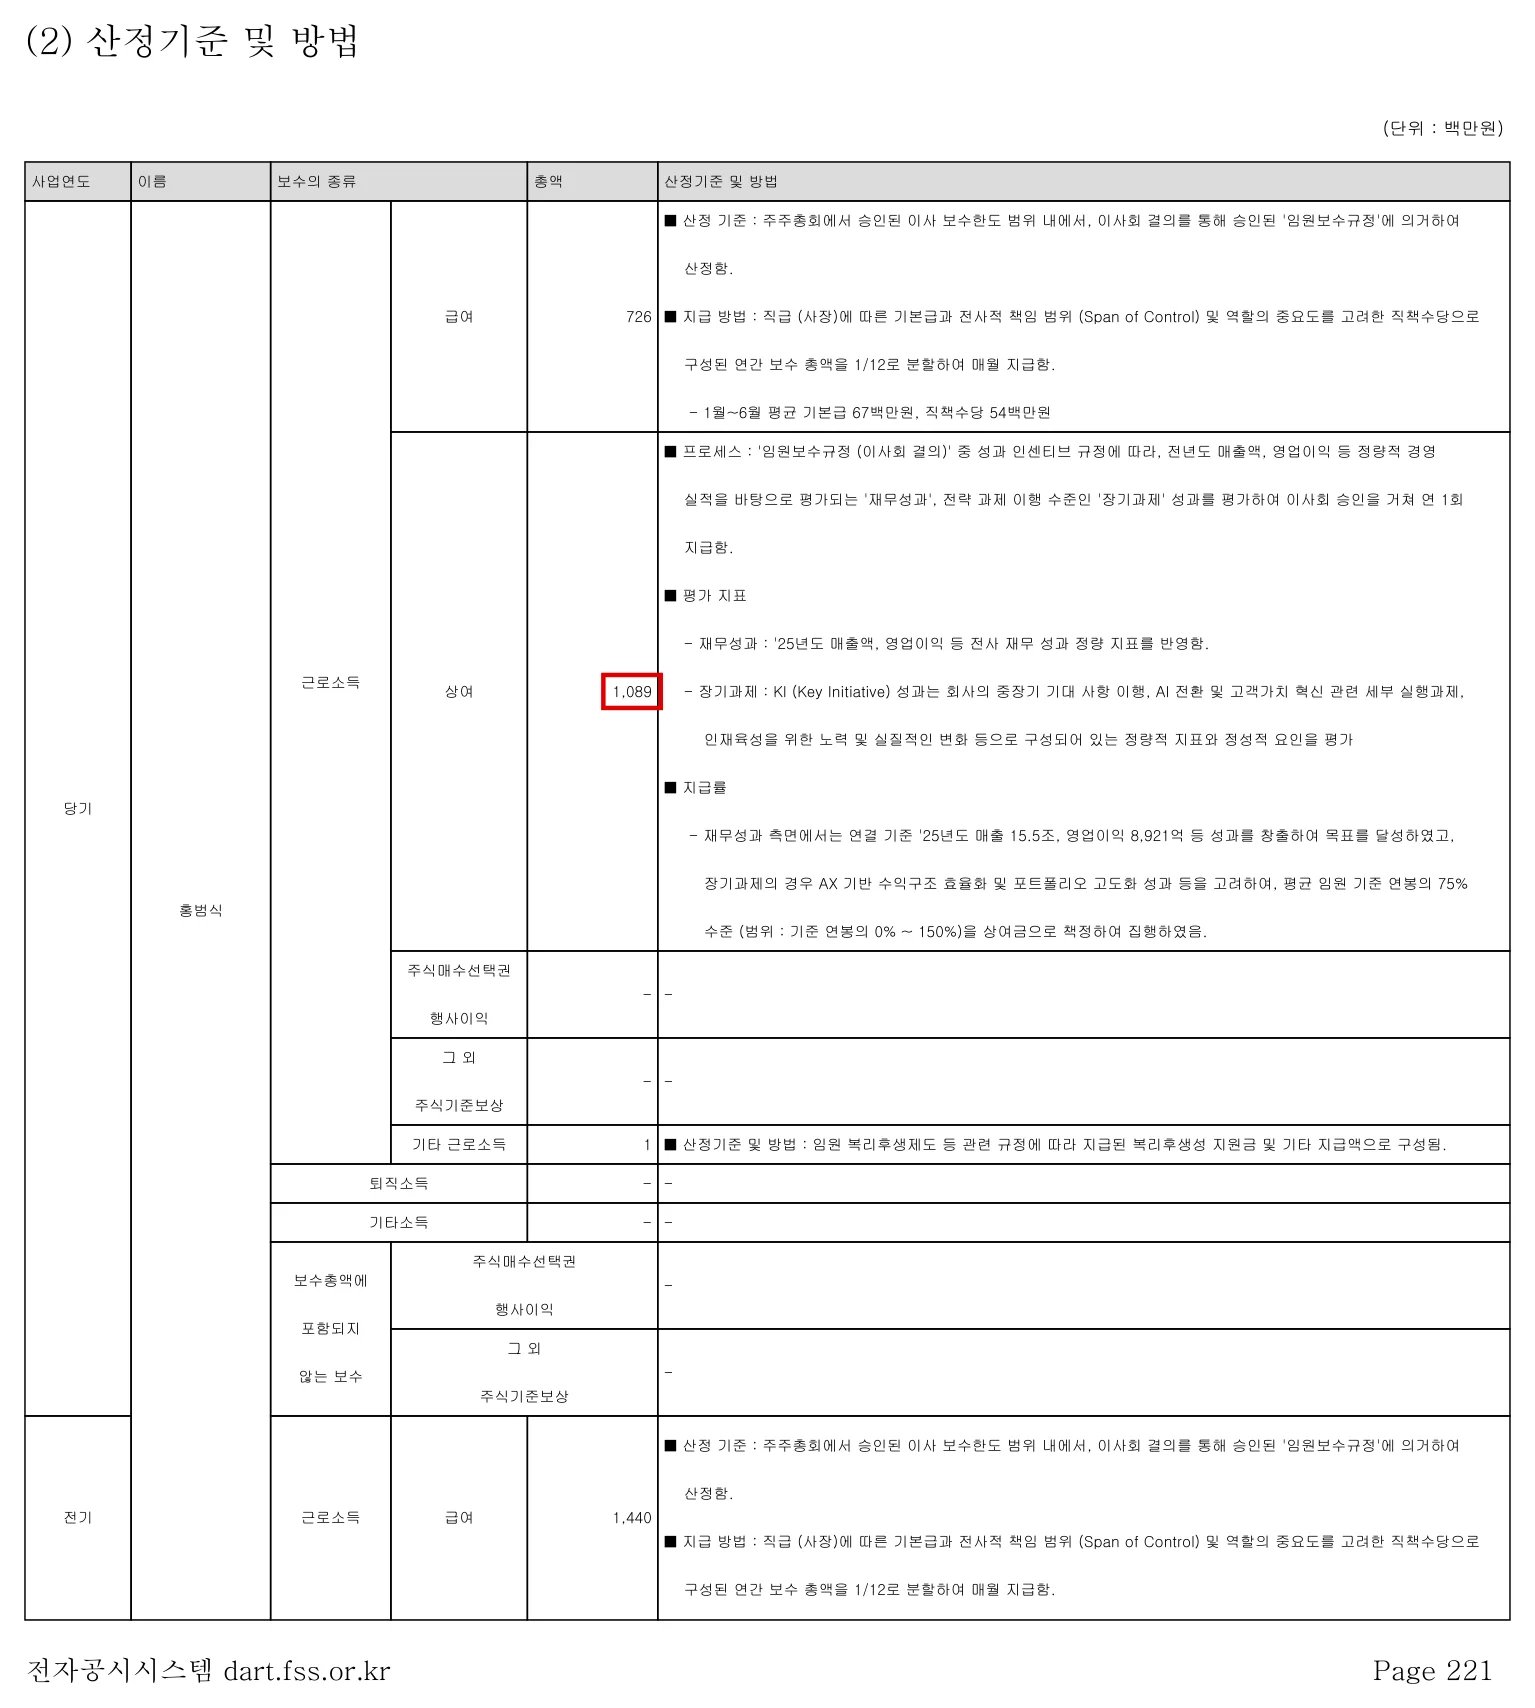
한편 홍범식 대표는 반기보고서상 올해 상반기 보수 18억1600만원을 받았다. 이 가운데 상여 10억8900만원은 해킹 사고가 난 2025년의 성과를 평가해 지급됐다.
상여 평가 대상인 2025년은 홍 대표가 취임한 해다. 이해 LG유플러스는 소매 직영점을 줄이고 영업직군 특별 희망퇴직을 실시했다. 12월에는 원거리 발령 직원 지원금 부정수급을 이유로 직원 8명을 권고사직 또는 징계해고했다.
징계해고된 직원 가운데 아내 출산 하루 전 해고된 직원 등 2명은 노동위원회에서 부당해고 판정을 받았다. 노조는 올해 임금·단체협상에서 고용안정 보장 등을 요구하고 있으며, 노사는 이달 중순까지 협상을 타결하지 못했다.
LG유플러스의 최대주주는 지주회사 ㈜LG로 6월 말 기준 지분 38.74%를 갖고 있다. ㈜LG의 최대주주는 보통주 16.60%를 보유한 구광모 회장이다.