개인정보위, CJ올리브영 신고 접수해 조사 중
다크웹에 고객정보 ‘2080만 건’ 250달러(약 33만원) 판매글 등장
CJ올리브영이 지난 8월 고객 개인정보 유출을 신고해 개인정보보호위원회의 조사를 받고 있는 것으로 확인됐다.
이달 초에는 해외 해킹 관련 게시판에 올리브영 고객정보 2080만 건을 판매한다는 글까지 등장했다.
12일 개인정보보호위원회와 한국인터넷진흥원(KISA), CJ올리브영 측에 따르면, 개인정보위는 지난 8월 21일 CJ올리브영으로부터 개인정보 유출 신고를 접수해 현재 조사하고 있다.
개인정보위 관계자는 “CJ올리브영 쪽에서 유출 신고를 받았고 그래서 지금 조사 중”이라고 밝혔다. 다만 정확한 유출 규모와 회사 시스템의 직접 해킹 여부는 조사 중이라 공개하지 않았다.
CJ올리브영은 지난 8월 개인정보 유출 사고가 배송업체 플라이에서 발생했으며, 자사 시스템이 해킹당한 것은 아니라고 해명했다.
당시 플라이에서는 약 33만 건의 개인정보 유출이 의심됐으며, 주문 고객의 주소와 연락처, 공동현관 비밀번호 일부가 유출 항목에 포함됐다.
CJ올리브영은 배송업체 플라이에서 유출된 약 33만 건 가운데 자사 고객정보는 극히 일부이며, 유출 항목도 이름과 주소, 안심번호라고 설명했다. 그러나 구체적인 피해 인원은 밝히지 않았고, 플라이에서 유출된 것으로 알려진 공동현관 비밀번호가 올리브영 고객정보에도 포함됐는지에 대해서는 답하지 않았다.
■ 다크웹서 고객정보 2080만 건 33만원에 판매 주장
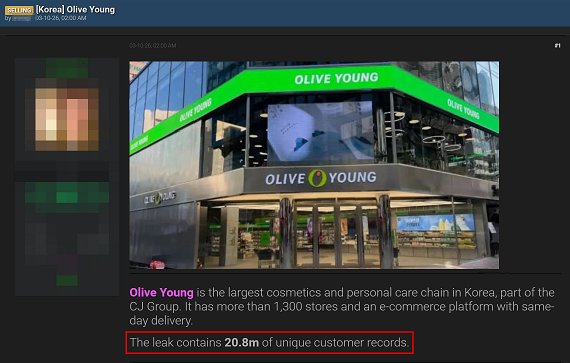
지난 3일 해외 해킹 관련 게시판 다크포럼(DarkForums)의 판매자 게시판(Sellers Place)에 ‘SELLING [Korea] Olive Young’이라는 제목의 글이 올라왔다.
작성자는 본문에서 “유출 자료에는 중복되지 않는 고객 기록 2080만 건이 담겼다(The leak contains 20.8m of unique customer records)”고 주장했다. 판매가는 250달러, 결제수단은 암호화폐로 제시했다. 2080만 건 전체를 250달러에 넘기겠다는 것으로, 1만 건당 약 12센트꼴이다.
게시글에는 구매 희망자에게 보여주는 샘플도 공개됐다. 샘플에는 회원번호와 이름, 성별, 생년월일, 휴대전화번호, 이메일, 우편번호와 상세주소가 담겼다. 가입일과 최근 로그인 일시, 회원등급, 구매 횟수와 구매금액, CJ ONE·올리브영 포인트의 적립·사용·소멸·잔액 항목까지 실제 멤버십 데이터처럼 구성됐다.
다크포럼은 유출 데이터 판매글이 올라오는 해외 게시판으로, 일반 웹 주소와 토르(Tor) 기반 다크웹 주소를 함께 운영한다. 해외 위협정보 분석 서비스 VECERT도 이 글을 3일자 판매 사례로 수집했다.
CJ올리브영은 “결론부터 말씀드리면 저희 데이터가 아니다”라며 내부 회원정보와 대조한 결과 정보 체계와 이름 등이 일치하지 않았다고 밝혔다. 회사 관계자는 샘플의 회원번호 체계부터 자사가 관리하는 방식과 아예 다르다고 설명했다. 회사는 10월 초 KISA의 확인 요청에도 같은 입장을 전달했다고 밝혔다.
개인정보보호위원회는 배송업체에서 개인정보 유출 사고가 발생했더라도 고객정보를 위탁한 CJ올리브영의 관리·감독 책임이 사라지는 것은 아니라고 설명했다.
개인정보위 관계자는 해당 정보가 CJ올리브영 고객의 개인정보라는 점을 강조하며 “보호법에서는 수탁자가 아니라 위탁자를 먼저 책임지도록 되어 있다”고 밝혔다.
개인정보보호법 제26조는 개인정보 처리 업무를 위탁한 기업이 수탁업체의 개인정보 처리 현황을 점검하고 관리·감독하도록 규정하고 있다. 다만 이번 사고에서 CJ올리브영의 구체적인 법적 책임이 확정된 것은 아니다.
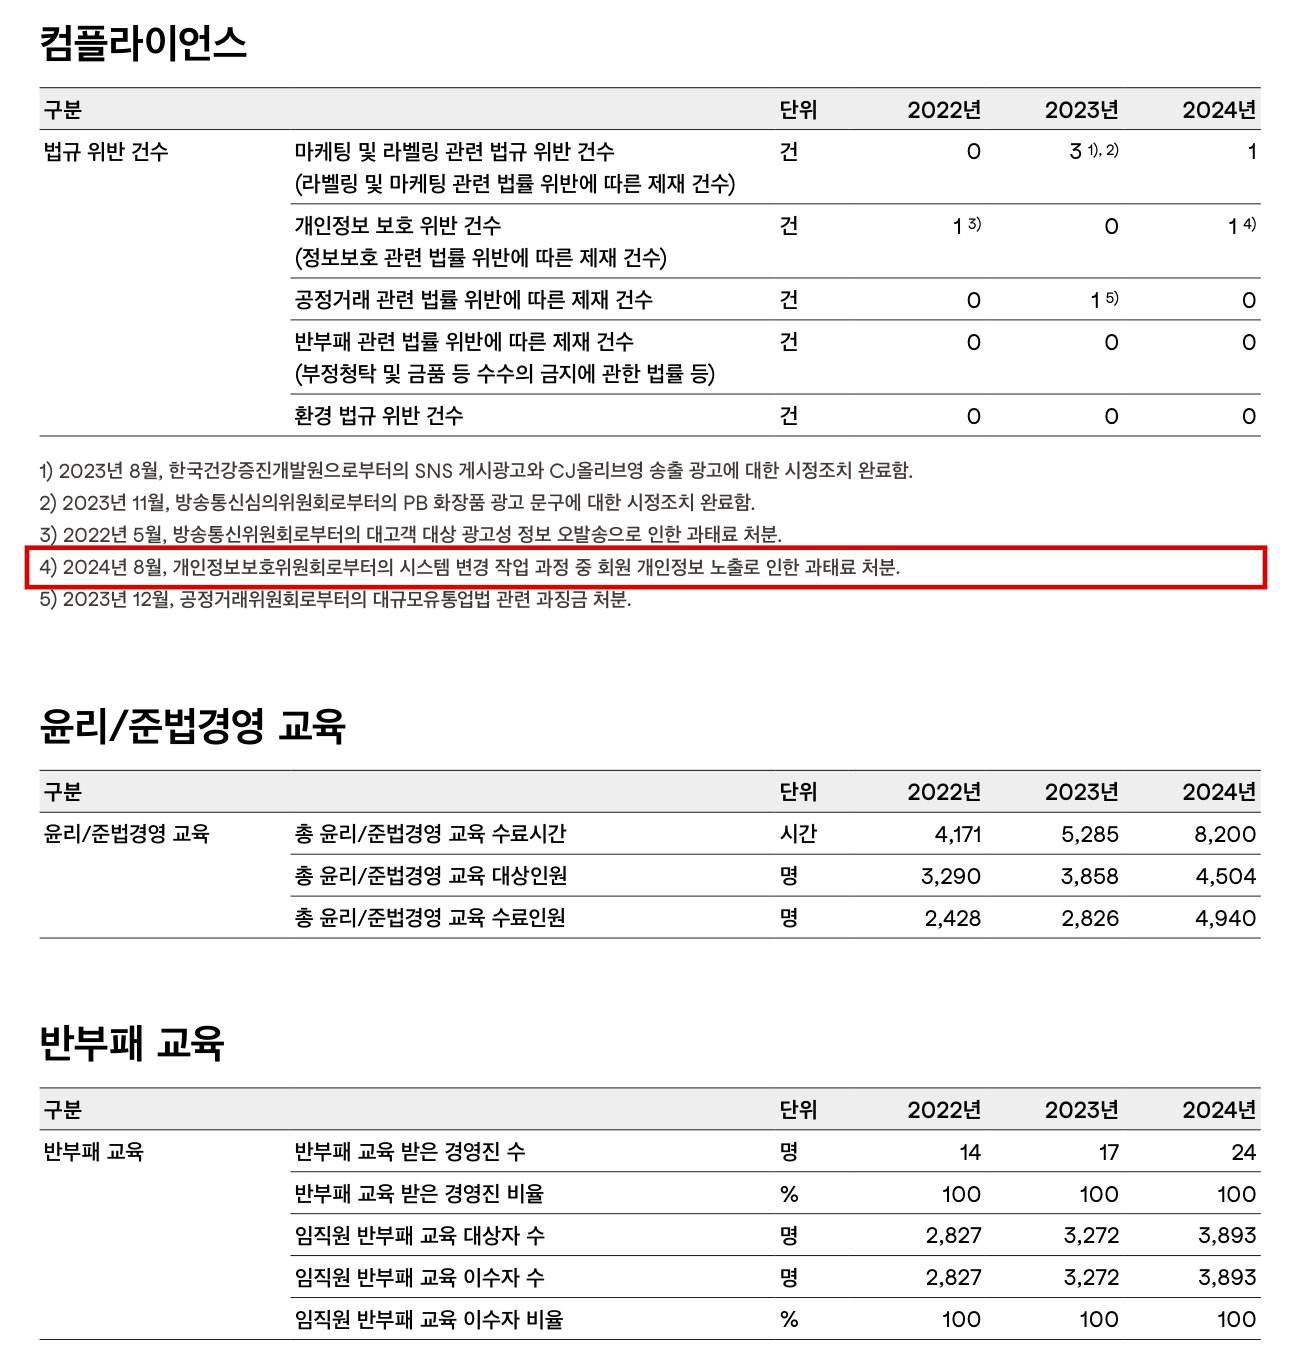
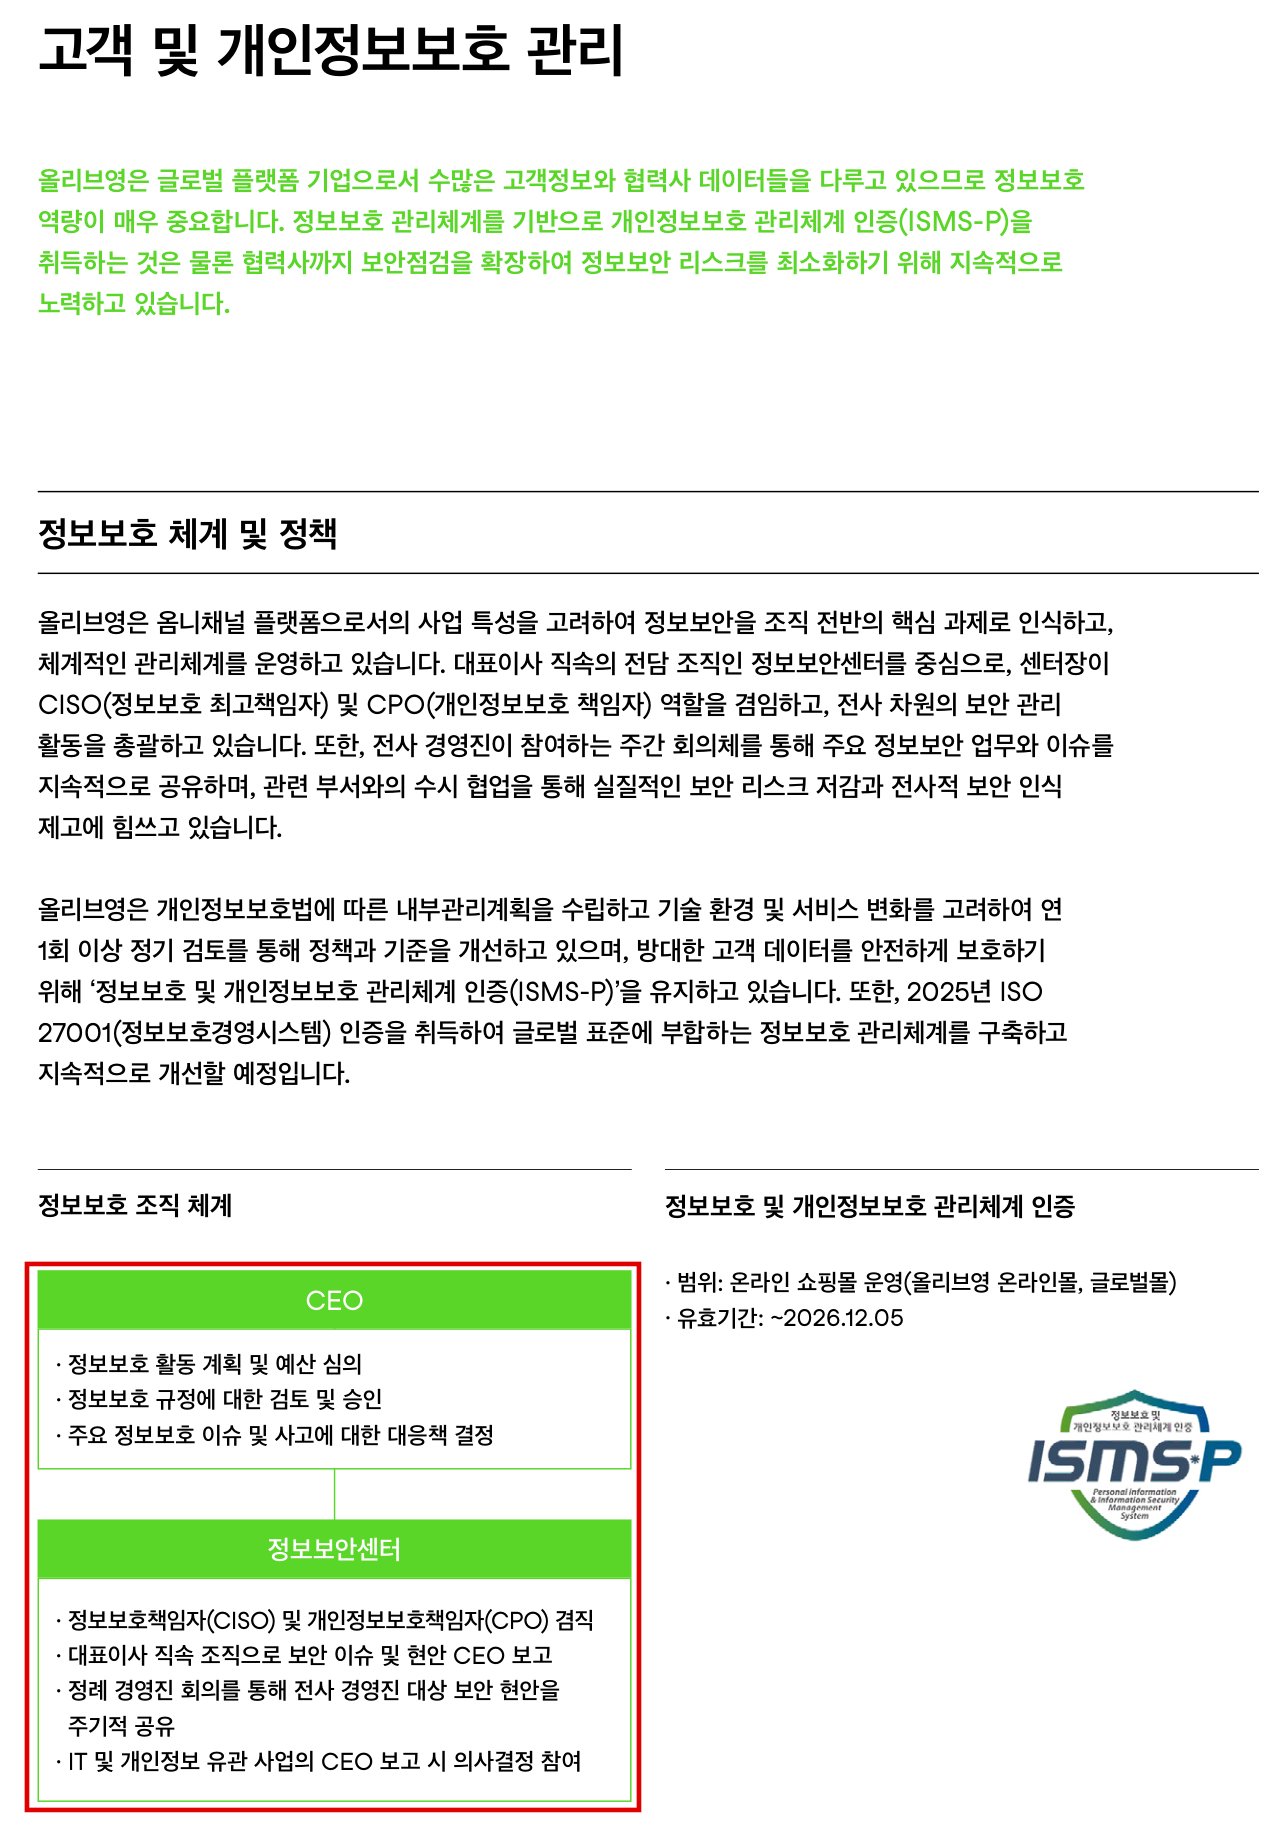
한편 CJ올리브영은 2024년 8월에도 회원 개인정보 노출로 개인정보위로부터 과태료 처분을 받은 이력이 있다. 회사의 정보보호 관리체계에서 이선정 대표이사는 주요 보안 문제와 사고 대응책을 결정하며, 대표 직속 정보보안센터를 운영하고 있다.
회사가 KISA에 공시한 정보보호 투자액은 약 61억9780만원이다. CJ올리브영 지분은 CJ가 51.15%, 이재현 회장의 장남 이선호 CJ 미래기획그룹장이 11.04%를 보유하고 있다.
이번 사안에서 CJ올리브영의 개인정보 유출 신고와 당국의 조사는 확인됐지만, 실제 피해 고객 수와 배송업체에 대한 관리·감독 실태는 밝혀지지 않았다. 이선정 대표 체제의 정보보호 관리체계가 사고 예방과 사후 대응에 제대로 작동했는지 확인이 필요하다.